
Вступний огляд: Майбутнє вже тут, але чи готові ми до його викликів? Зважаючи на стрімкий розвиток штучного інтелекту, світ опиняється перед новими, непередбачуваними загрозами. Хоча фантастичні сценаріїв про повстання машин захоплюють уяву, реальна небезпека може критися у зовсім інших сферах – у цифровій вразливості критичної інфраструктури, яка вже існувала, але тепер стала ще більш доступною для зловмисників завдяки ШІ. Це означає, що найімовірніший “апокаліпсис” може початися не з гігантського робота, а з проникнення у системи, що забезпечують нас водою, світлом та теплом.
Проблема, що стає гіршою
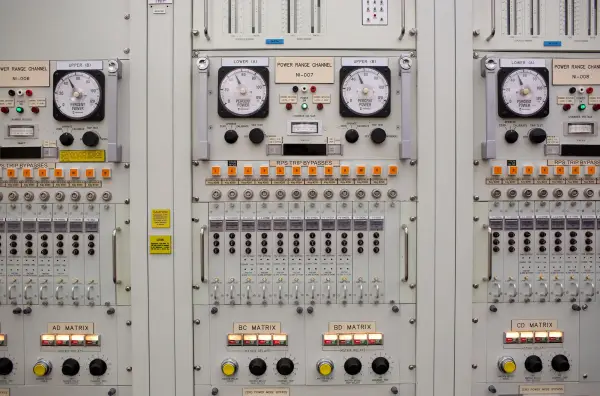
Майже два десятиліття тому дослідники з Національної лабораторії Айдахо провели експеримент “Aurora Generator Test” над потужним дизельним генератором. Використовуючи лише 30 рядків коду, вони зламали віртуальний інтерфейс генератора, порушивши його захисні механізми та переналаштувавши параметри, що призвело до його розсинхронізації з загальною енергосистемою.
На очах у представників енергетичних компаній та урядовців, 27-тонний генератор почав сильно вібрувати, випускаючи чорний дим, а його гумові компоненти швидко руйнувалися.
“Це показало, що лише кількома рядками коду можна створити умови, які завдадуть фізичної шкоди обладнанню, від якого ми залежимо”, – зазначав провідний дослідник Майкл Ассанте. “Я відчував справжній неспокій. Це було схоже на погляд у майбутнє.”
Це майбутнє, схоже, наблизилося. Провідні розробники штучного інтелекту (ШІ) відкрито визнають, що їхні творіння, за деякими оцінками, можуть становити не меншу загрозу для людства, ніж нездійсненні обіцянки. Але механізми такого сценарію залишаються туманними. Однак, як і передбачав Ассанте, ШІ може не потребувати повної самосвідомості, щоб вирватися з віртуального світу і втрутитися в критичну інфраструктуру, яка забезпечує роботу лікарень, систем водопостачання та електромереж. Найбільша небезпека полягає в тому, що ці технології можуть потрапити в чужі руки.
Багато сценаріїв “кінця світу” через ШІ передбачають розповсюдження тіньових ботів у кіберпросторі, які проникають у системи енергостанцій, побутової техніки, світлофорів або навіть ядерної зброї. Якщо раніше для таких втручань, як у випадку з генератором Aurora, потрібні були глибокі технічні знання, то ШІ значно знизив планку доступу до потенційних руйнувань. Як показав інцидент із Hugging Face на початку року, використання ШІ для злому стало набагато доступнішим.
Позитивні аспекти
Але ШІ не обов’язково має вийти з-під контролю, щоб становити загрозу для енергомережі чи водопостачання. Експерти стверджують, що ми вже вступаємо в еру кіберзламів, керованих ШІ. З огляду на значну вразливість багатьох критично важливих об’єктів інфраструктури, найімовірніший “апокаліпсис” може початися з водонапірної вежі або електрогенератора у вашому районі. У найгіршому випадку це може призвести до каскаду руйнівних збоїв у системах, які забезпечують наше сучасне життя – від кондиціонування повітря в спеку до навігації літаків та кораблів.
“Раніше для реалізації подібних сценаріїв, як експеримент із генератором Aurora, були потрібні надзвичайно високі технічні знання”, – зазначає Альваро Карденас, професор комп’ютерних наук Каліфорнійського університету в Санта-Круз. “А тепер достатньо мати загальне уявлення про можливості.”
ШІ загострює стару проблему
Незабаром після інциденту з генератором в Айдахо, федеральний уряд зобов’язав енергетичні компанії впроваджувати базові заходи кібербезпеки.
Проте значна частина критичної інфраструктури США – газопроводи, станції опріснення води, термінали вантажних перевезень – залишається абсолютно непідготовленою навіть до звичайних кібератак, не кажучи вже про майбутню хвилю втручань з боку ШІ.
Це частково пов’язано з тим, що кібератаки, подібні до симульованої в експерименті Aurora, довгий час були та залишаються до певної міри надзвичайно рідкісними. Вони не дуже привабливі для більшості хакерів, оскільки спрямовані на дестабілізацію, а не на фінансову вигоду. Однак, полегшивши створення зловмисного коду, ШІ одночасно зробив надзвичайно простим для будь-кого зламати ваш банківський рахунок або, теоретично, систему водопостачання чи електромережу. ШІ-агенти також можуть значно розширити коло легких цілей, оскільки, за словами Енді Бохмана, експерта з стійкості інфраструктури, “вони не сплять, не втомлюються і не хворіють”.
У минулому навіть ті, хто хотів би здійснити масштабні атаки на інфраструктуру, ймовірно, не мали достатньо кваліфікації. І хоча інші країни, такі як Китай, Іран та Росія, вже неодноразово проникали в наші інфраструктурні системи (як і ми в їхні), вони не вдавалися до значних деструктивних дій після вторгнення.
“Геополітика руйнує уявлення про те, що ті, хто має можливості, не мають наміру, а ШІ руйнує іншу частину: що ті, хто має намір, не мають можливостей.”
— Джейсон Хілі, дослідник кібербезпеки Колумбійського університету
Але ця норма змінюється, зазначає Джейсон Хілі, дослідник кібербезпеки Колумбійського університету. “Геополітика руйнує уявлення про те, що ті, хто має можливості, не мають наміру, а ШІ руйнує іншу частину: що ті, хто має намір, не мають можливостей”, – сказав він. Отже, з одного боку, держава на кшталт Росії може бути набагато більш схильною до реального порушення роботи нашої енергосистеми, ніж раніше. З іншого боку, нігілістичний одинак або терористична група можуть використати ШІ для завдавання значно більшої шкоди, ніж це було можливо раніше.
Лише минулого місяця ми бачили, як це може виглядати: десятки систем водопостачання та водовідведення в невеликих містах по всій країні були атаковані групою хакерів, ймовірно, пов’язаною з Іраном, що призвело до тимчасових перебоїв у водопостачанні та затоплень. Ці атаки не були однозначно пов’язані з ШІ, але Агентство національної безпеки згодом попередило, що хакери активно використовують ШІ для цілеспрямованих атак на американську інфраструктуру. Через кілька тижнів президент оголосив надзвичайний стан через іноземне втручання в роботу енергосистеми, підкресливши зростаючу загрозу кібербезпеці.
Підготовка до найгіршого
Більшість національних систем водопостачання є надзвичайно локальними та абсурдно вразливими до таких атак, настільки, що “це майже як запрошувальний килимок” для потенційного хакера, каже Бохман. Це пов’язано з тим, що ці комунальні підприємства надто малі та недофінансовані, щоб ефективно протистояти загрозам. “У вас є мільйон інших проблем, які потрібно вирішувати, наприклад, старіюча інфраструктура – ваше обладнання руйнується, бо воно вже 100 років у землі”, – пояснює він. Вирішення цієї відкладеної проблеми обслуговування часто здається набагато нагальнішим, ніж “щось додаткове щодо кібербезпеки”.
Чи це буде неконтрольована група агентів, чи ворожа держава, що намагається втрутитися в роботу нашої енергосистеми, ми повинні підготувати найважливішу інфраструктуру до найгіршого. На думку Бохмана, це може означати відмову від тиску цифровізації всього і повернення до часів, коли “люди обслуговували підстанції, спілкувалися по стаціонарному телефону та зчитували показники приладів – аналогові речі”, – каже він. “Екран – це те, що нескінченно піддається маніпуляціям.”
Хілі, який консультував адміністрацію президента з питань кібербезпеки та інфраструктури, вважає, що країні терміново потрібна скоординована відповідь, як між федеральним урядом та компаніями, що займаються ШІ, так і між США та іншими країнами, як-от Китай, де розробляються подібні потужні моделі. Енергетичні компанії повинні припускати, що вони стануть мішенню, і відповідно покращувати свої практики кібербезпеки, бажано за рахунок федерального фінансування або, що більш доречно, коштом компаній, що працюють зі ШІ.
Ніхто точно не знає, наскільки вразливою є американська інфраструктура до ШІ прямо зараз. Частково це тому, що політики – і, що більш тривожно, самі творці ШІ – здаються абсолютно не впевненими в тому, як запобігти зловмисній поведінці технології (або виконанню поганих наказів) взагалі. Принаймні, на даний момент, рішення може полягати в тому, щоб, як пропонує Бохман, максимально вивести критичні системи з мережі, щоб убезпечити їх від ШІ та тих, хто може його зловживати.
“Коли трапляться погані речі, ніхто не знатиме, що робити чи чому, тому що це «чорні скриньки»; творці не розуміють, що відбувається всередині”, – сказав Бохман. “І бідні представники комунальних служб, які врешті-решт несуть ризик, коли хтось постраждає від системи”, також не зрозуміють, що пішло не так, “і вони будуть шкодувати, що взагалі взялися за це.”
Джерело: www.vox.com